
فرض کنید چراغ برد ناگهان از چشمکزدن بازمیماند. برنامه را با دیباگر متوقف میکنید و میبینید داخل HardFault_Handler مانده است. از کجا بفهمیم چه اتفاقی افتاده؟ در این درس، پرچمهای خطا و اطلاعات ثبتشده هنگام ورود به استثنا را میخوانیم تا علت احتمالی را پیدا کنیم. نشانی PC همیشه بهتنهایی محل دقیق دستور خطازا را نشان نمیدهد؛ نوع خطا و اعتبار قاب پشته هم مهماند. پیشنیازها، درس 7 دربارهٔ دیباگ، درس 10 دربارهٔ وقفه و NVIC و درس 31 دربارهٔ نقشهٔ حافظه و لینکر هستند.
پروژهٔ این درس برای STM32F303CBT6 با CubeMX 6.14.0 تولید و با GCC 13.2.1 و گزینههای -O0 -g3 -Wall -Werror بدون هشدار کامپایل شده است. همچنین 29 بررسی مستقل روی ELF انجام شده است. اجرای برد، محیط گرافیکی دیباگر و دریافت SWV آزمایش نشدهاند؛ مقادیر جدول آزمایش، انتظار حاصل از مستندات و کد هستند.
وضعیت اعتبارسنجی: کامپایلشده؛ پروژهٔ همراه بدون خطا و هشدار ساخته شده است. اجرای روی برد، آزمایش رابط گرافیکی و اندازهگیری فیزیکی انجام نشدهاند. نمودارهای مدل و مقادیر مورد انتظار، نتیجهٔ اندازهگیری نیستند.
پیشنیاز: درس 7 و درس 10 و درس 31.
مفهوم خطا در سطح سختافزار و تفاوت Fault با باگهای منطقی
در توسعه سیستمهای تعبیهشده، تفاوت ماهوی میان «باگ منطقی» (Logical Bug) و «خطای سختافزاری» (Fault) وجود دارد. یک باگ منطقی ناشی از اشتباه برنامهنویس در الگوریتم، فرمولهای کنترلی یا شروط تصمیمگیری است؛ برای مثال، اگر شرط خاموش شدن یک رله به جای کمتر از 50 درجه، بیشتر از 50 درجه تعریف شود، پردازنده دستورات را با موفقیت و بدون وقفه اجرا میکند، اگرچه نتیجه عملکرد دستگاه اشتباه خواهد بود. در مقابل، یک Fault رخدادی است که در آن دستورالعمل در حال اجرا یا تراکنش گذرگاه، یکی از قوانین بنیادین معماری پردازنده یا محدودیتهای سختافزاری تراشه را نقض میکند.
انواع خطاهای پردازنده و نحوه تشخیص سختافزاری آنها
پردازنده در شرایط مشخصی اقدام به ایجاد استثنای خطا میکند. این خطاها میتوانند ریشه در نقض قواعد دسترسی به حافظه، اجرای کدهای نامعتبر یا عدم رعایت تراز محاسباتی داشته باشند. برای نمونه، اگر برنامه تلاش کند کدی را از یک ناحیه فاقد دسترسی اجرا نماید، دادهای را از آدرسی نگاشتنشده بخواند، دستوری با کد ماشین تعریفنشده را تفسیر کند، یا تقسیم بر صفر سختافزاری انجام دهد (مشروط به فعال بودن تله آن)، واحدهای منطقی پردازنده این نقض قانون را شناسایی کرده و خطا را صادر میکنند. زمان شناسایی و دقت گزارش خطا کاملاً به ماهیت آن وابسته است؛ برخی خطاها همزمان با اجرای دستور و برخی دیگر (مانند خطاهای گذرگاه بافرشده) با چند چرخه تأخیر آشکار میشوند.
چرایی توقف اجرای عادی برنامه و جهش به هندلر استثنا
هنگامی که خطای سختافزاری شناسایی میشود، ادامه اجرای کدهای جاری ممکن است موجب تخریب متغیرهای حافظه، انحراف اشارهگرها یا صدور دستورات نادرست به مدارات جانبی شود. از این رو، سختافزار هسته پردازنده جریان اجرای جاری را متوقف میسازد. این توقف میتواند در جریان اجرای عادی برنامه (Thread Mode) یا حتی در حین پردازش یک وقفه دیگر (Handler Mode) رخ دهد. در این لحظه، هسته پردازنده یک مجموعه ثبات با نام قاب پشته (Stack Frame) را روی پشته جاری ذخیره کرده، وضعیت پردازنده را به حالت پردازش استثنا تغییر میدهد و به نشانی روتین مدیریت خطای مربوطه در جدول بردار وقفه جهش میکند.
انواع چهارگانه خطاهای معماری Cortex-M4 و شرایط رخداد
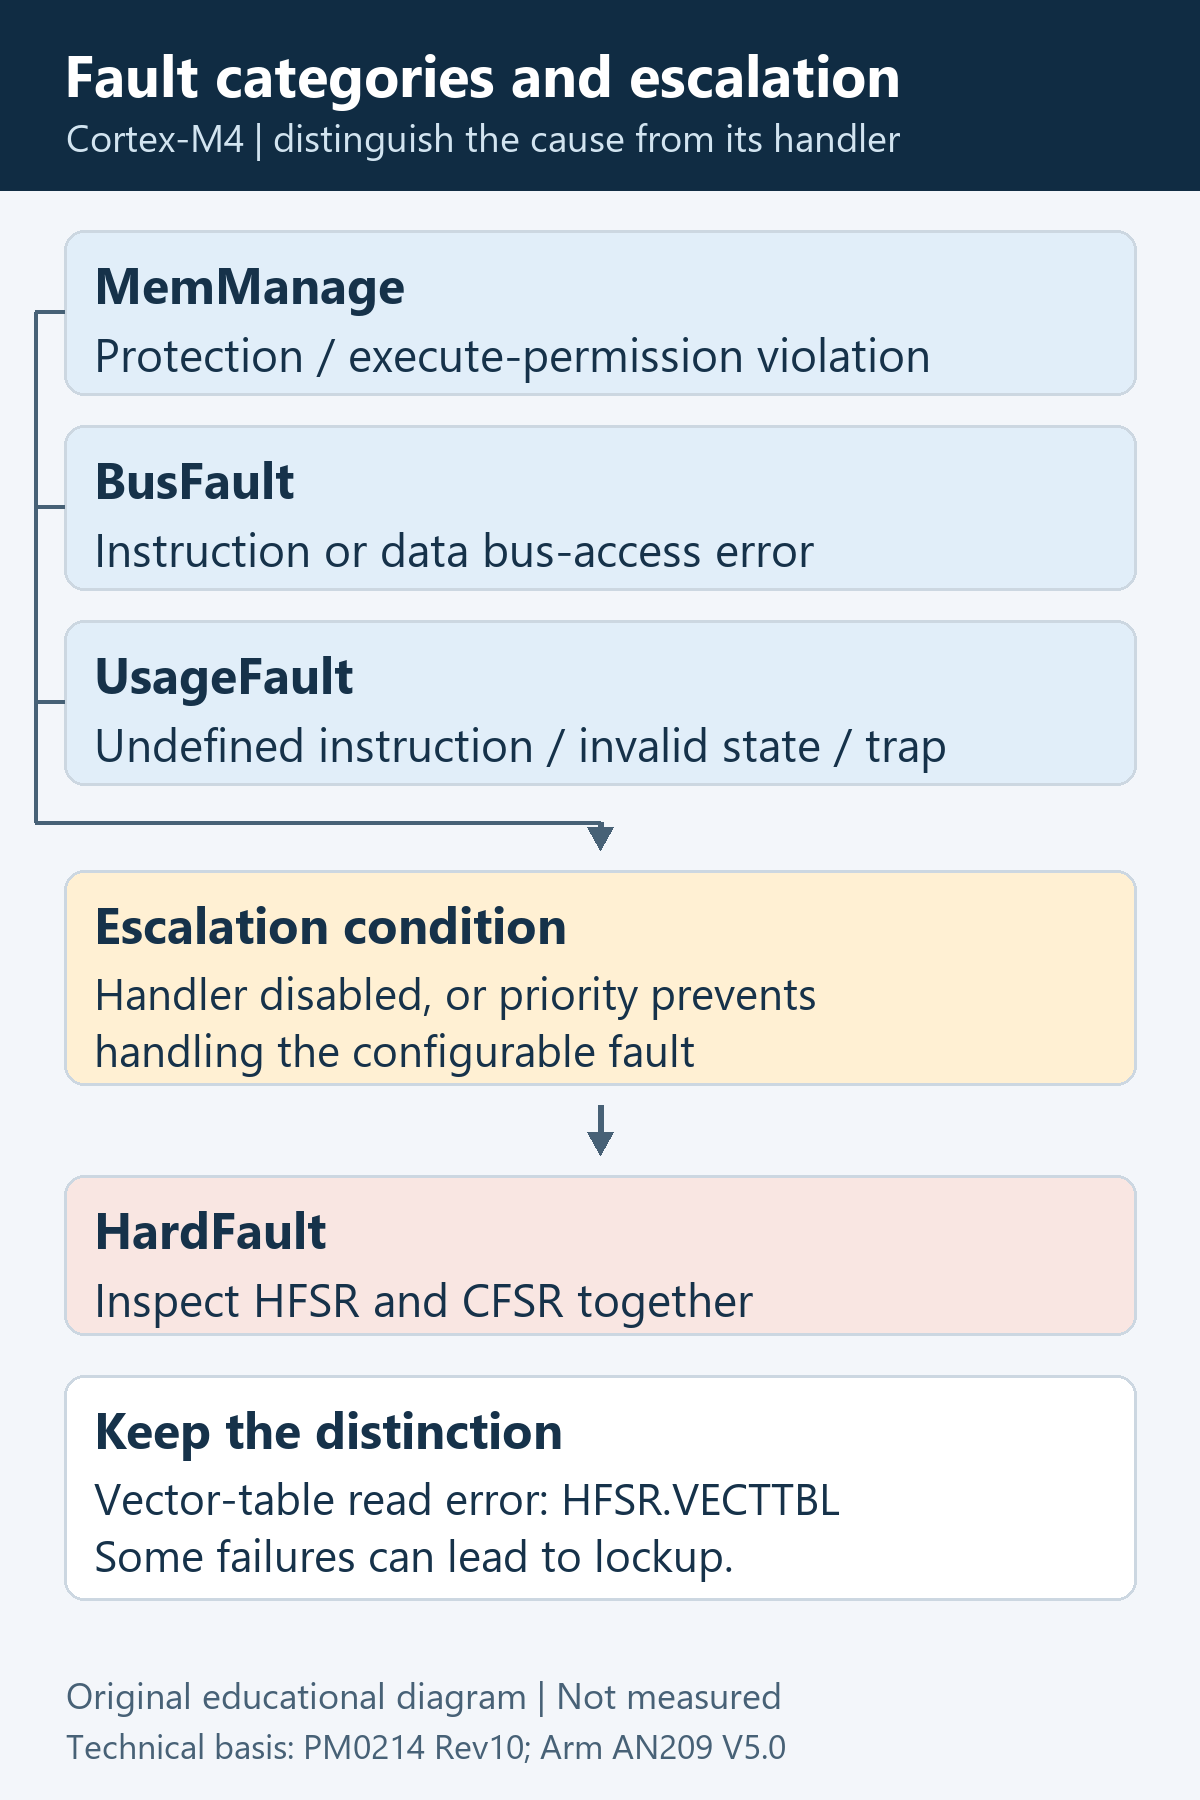
معماری Armv7E-M که هسته پردازندههای Cortex-M4 (نظیر STM32F303CBT6) بر پایه آن طراحی شده است، خطاهای سیستمی را به چهار دسته اصلی تقسیم میکند: HardFault، MemManage Fault، BusFault و UsageFault. شناخت رفتار این چهار خطا و اولویتهای نسبی آنها مبنای عیبیابی دقیق است.
نقش HardFault به عنوان هندلر پیشفرض و نهایی
استثنای HardFault دارای اولویت ثابت -1 است که پس از وقفه سطحبالای NMI (با اولویت -2) بالاترین اولویت را در میان استثناهای پردازنده دارد (سیگنال Reset به عنوان روال راهاندازی سختافزاری تراشه در نظر گرفته میشود). این استثنا همواره در سیستم فعال است و امکان غیرفعالسازی آن وجود ندارد. HardFault دو وظیفه کلیدی دارد: نخست، رسیدگی به خطاهایی که در حین پردازش خود استثناها رخ میدهند (مانند خطای خواندن بردار استثنا از جدول وقفه که پرچم HFSR.VECTTBL را فعال میکند)؛ و دوم، دریافت تمامی خطاهای دیگری که در سیستم رخ دادهاند اما هندلر اختصاصی برای آنها فعال نشده است. این فرآیند تبدیل خطاهای فرعی به خطای اصلی، اصطلاحاً تشدید خطا (Fault Escalation) نامیده میشود.
فعالسازی خطاهای قابل تنظیم با ثبات SHCSR
سه خطای MemManage، BusFault و UsageFault به طور پیشفرض غیرفعال هستند. اگر یکی از این خطاها رخ دهد، پردازنده به طور خودکار آن را به HardFault تشدید میکند. برای فعالسازی هندلرهای اختصاصی این خطاها، باید بیتهای مربوطه را در ثبات کنترل و وضعیت هندلرهای سیستم (System Handler Control and State Register یا SCB->SHCSR) تنظیم کرد:
- بیت MEMFAULTENA (بیت 16): فعالسازی هندلر اختصاصی MemManage
- بیت BUSFAULTENA (بیت 17): فعالسازی هندلر اختصاصی BusFault
- بیت USGFAULTENA (بیت 18): فعالسازی هندلر اختصاصی UsageFault
توجه داشته باشید که فعال بودن این بیتها ورود مستقیم به هندلر اختصاصی را در تمامی شرایط تضمین نمیکند. اگر خطایی در شرایطی رخ دهد که اولویت اجرای جاری برابر یا بالاتر از اولویت هندلر اختصاصی باشد، یا اگر پردازنده در حین اجرای همان هندلر دچار خطای مجدد شود، خطا همچنان به HardFault تشدید خواهد شد و در شرایط حاد ممکن است سیستم وارد وضعیت قفل کامل پردازنده (Lockup) گردد. با این حال، در اجرای برنامههای معمولی در Thread Mode، فعالسازی این بیتها امکان هدایت مستقیم خطا به هندلر اختصاصی را فراهم میسازد.
تفاوت خطاهای دسترسی حافظه، نقص گذرگاه و استفاده نادرست از دستورات
هر یک از خطاهای قابل تنظیم وظیفه نظارت بر حوزه معینی را بر عهده دارند:
- MemManage Fault: مربوط به نقض قوانین واحد حفاظت از حافظه (MPU) یا تلاش برای واکشی دستورالعمل از مناطقی است که به عنوان ناحیه غیرقابل اجرا (Execute-Never یا XN) علامتگذاری شدهاند.
- BusFault: زمانی صادر میشود که یک تراکنش در گذرگاههای سیستم با خطای سختافزاری مواجه شود؛ مانند خواندن داده از یک نشانی نامعتبر در نقشه حافظه یا خطای گذرگاه حین بازخوانی اطلاعات از پشته.
- UsageFault: ناشی از نقص در خود دستورات اجرایی برنامه است. مواردی مانند تلاش برای اجرای یک دستورالعمل تعریفنشده (UDF)، پرش به نشانی نامعتبر از نظر وضعیت اجرای Thumb، دسترسیهای غیر همتراز (در صورت فعال بودن بررسی سختافزاری) و تقسیم بر صفر از علل بروز این خطا هستند.
کالبدشکافی ساختار پشته (Stack Frame) و بازخوانی ثباتها
هنگام ورود موفق به استثنا، هسته بخشی از ثباتها را روی پشته ذخیره میکند؛ به این ساختار، قاب پشته یا Stack Frame میگوییم. این دادهها یکی از مهمترین سرنخهای عیبیابی هستند. برای نتیجهگیری، آنها را با پرچمهای خطا، فایل ELF همان ساخت و در صورت نیاز ابزارهای دیباگ کنار هم قرار میدهیم. قاب خراب یا خطای غیردقیق ممکن است اجازهٔ تعیین یک دستور قطعی را ندهد.
تفاوت اشارهگر پشته اصلی (MSP) و پشته فرآیند (PSP)
پردازنده Cortex-M4 دارای دو اشارهگر پشته فیزیکی مجزا به نامهای MSP (Main Stack Pointer) و PSP (Process Stack Pointer) است. در کدهای تکرشتهای ساده، تمامی بخشهای برنامه از MSP استفاده میکنند. اما در سیستمهای مبتنی بر RTOS، کدهای وظایف کاربر (Tasks) معمولاً از PSP و کدهای هسته سیستمعامل و وقفهها از MSP استفاده مینمایند. نکته بسیار مهم این است که به محض ورود پردازنده به هندلر خطا، هندلر همواره با استفاده از اشارهگر MSP اجرا میشود؛ با این حال، قاب پشتهای که اطلاعات زمان خطا را در خود دارد، ممکن است روی MSP یا PSP قرار گرفته باشد. بنابراین، دیباگر یا کد عیبیابی باید ابتدا مشخص کند که پیش از بروز خطا کدام پشته فعال بوده است.
مفهوم کلمه بازگشت ویژه EXC_RETURN در ثبات LR
در لحظه ورود به هندلر خطا، ثبات پیوند (Link Register یا LR) حاوی نشانی بازگشت معمولی نیست، بلکه یک مقدار کنترلی ویژه سختافزاری به نام EXC_RETURN در آن قرار میگیرد. این مقدار معمولاً به صورت 0xFFFFFFEx یا 0xFFFFFFFx است و بیتهای کلیدی آن وضعیت سیستم را مشخص میکنند:
- بیت 2: تعیینکننده پشته فعال پیش از رخداد خطا است. اگر این بیت 0 باشد، قاب پشته روی MSP ذخیره شده است؛ اگر 1 باشد، قاب روی PSP قرار دارد.
- بیت 4: وضعیت ذخیرهسازی ثباتهای واحد ممیز شناور (FPU) را نشان میدهد. اگر این بیت 1 باشد، یک قاب پشته استاندارد 8 کلمهای ذخیره شده است؛ اگر 0 باشد، قاب گسترشیافته 26 کلمهای شامل ثباتهای FPU در پشته قرار گرفته است. فعال بودن کلی FPU در سیستم لزوماً به این معنی نیست که در هر استثنا قاب گسترشیافته ذخیره میشود؛ این موضوع به فعال بودن ذخیرهسازی تنبل (Lazy Stacking) و استفاده واقعی از ثباتهای FPU بستگی دارد.
چیدمان دادهها در پشته در حالت استاندارد و حالت فعال بودن FPU
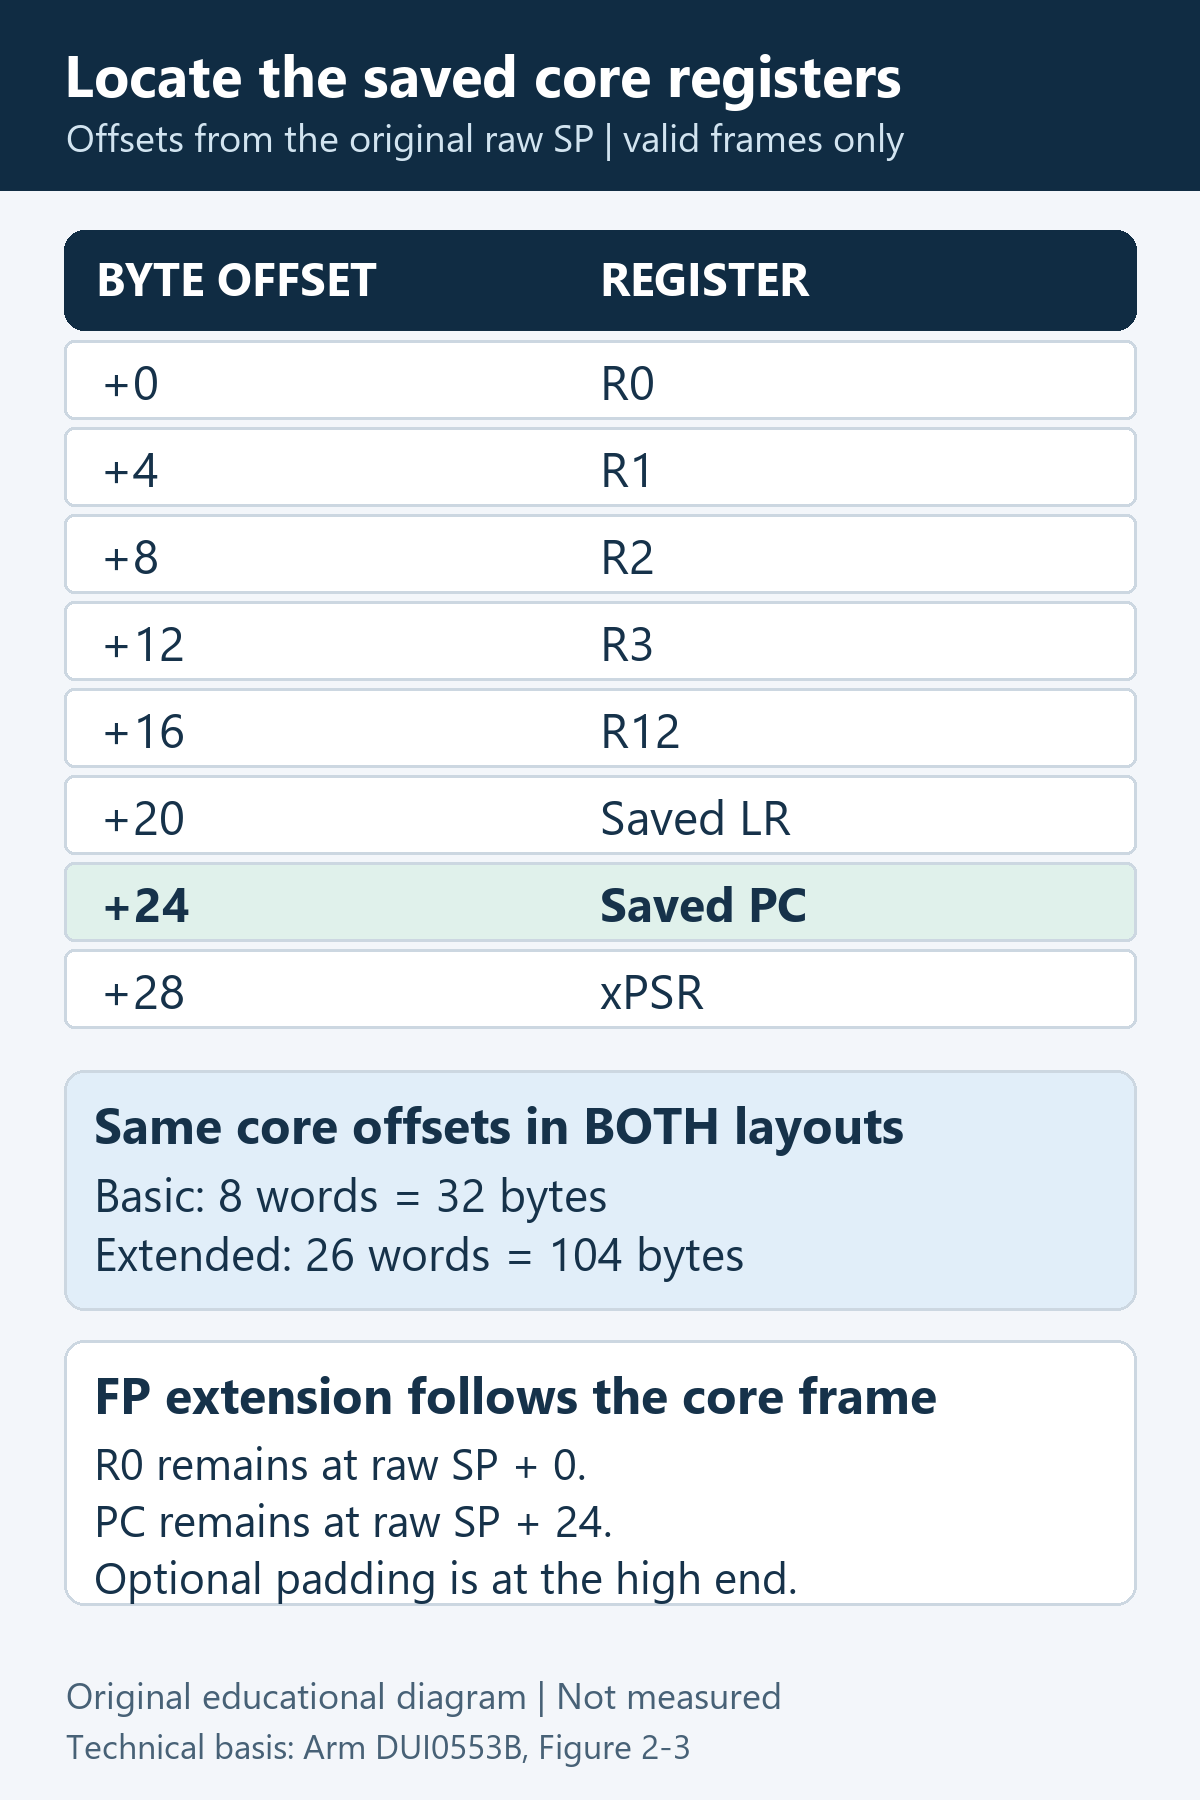
بر اساس مستندات رسمی شرکت Arm (راهنمای Arm DUI0553B، شکل 2-3)، در پردازنده Cortex-M4 چیدمان ثباتهای اصلی هسته بر روی پشته در هر دو حالت قاب استاندارد (8 کلمه یا 32 بایت) و قاب گسترشیافته FPU (26 کلمه یا 104 بایت) یکسان است. اشارهگر پشته خام (raw_sp) در صورت سلامت پشته، همواره به نشانی ثبات R0 در پایینترین نشانی حافظه اشاره میکند. ترتیب قرارگیری ثباتها از پایینترین به بالاترین آدرس به شرح زیر است:
- افست 0 (SP + 0): ثبات R0
- افست 4 (SP + 4): ثبات R1
- افست 8 (SP + 8): ثبات R2
- افست 12 (SP + 12): ثبات R3
- افست 16 (SP + 16): ثبات R12
- افست 20 (SP + 20): ثبات LR برنامه (نشانی بازگشت زیربرنامه قبل از خطا)
- افست 24 (SP + 24): ثبات PC پشتهگذاریشده (نشانی بازگشت استثنا)
- افست 28 (SP + 28): ثبات وضعیت xPSR
در صورتی که قاب گسترشیافته FPU ذخیره شده باشد (بیت 4 مقدار EXC_RETURN برابر 0 باشد)، 18 کلمه اضافی شامل ثباتهای S0 تا S15 و ثبات FPSCR در نشانیهای بالاتر از xPSR قرار میگیرند. بنابراین، افست ثباتهای هسته نظیر R0 و PC تغییر نمیکند و برای دسترسی به ثباتهای اصلی نیازی به افزودن 18 کلمه به اشارهگر پشته نیست. همچنین وجود تراز احتمالی 8 بایتی (بیت STKALIGN در ثبات CCR) در صورت نیاز یک کلمه پرکننده در بالای کل قاب اضافه میکند و افست ثبات PC را تغییر نمیدهد. با این حال، باید توجه داشت که استخراج صحیح PC از افست 24 تنها زمانی معتبر است که پشته دچار تخریب و سرریز نشده باشد.
رمزگشایی ثباتهای تشخیصی CFSR، HFSR، MMFAR و BFAR
بلوک کنترلی سیستم (SCB) در هسته Cortex-M4 مجموعهای از ثباتهای اختصاصی وضعیت را ارائه میدهد که علت دقیق وقوع خطا را مشخص میکنند.
تفکیک ثبات جامع CFSR به سه بخش MMFSR، BFSR و UFSR
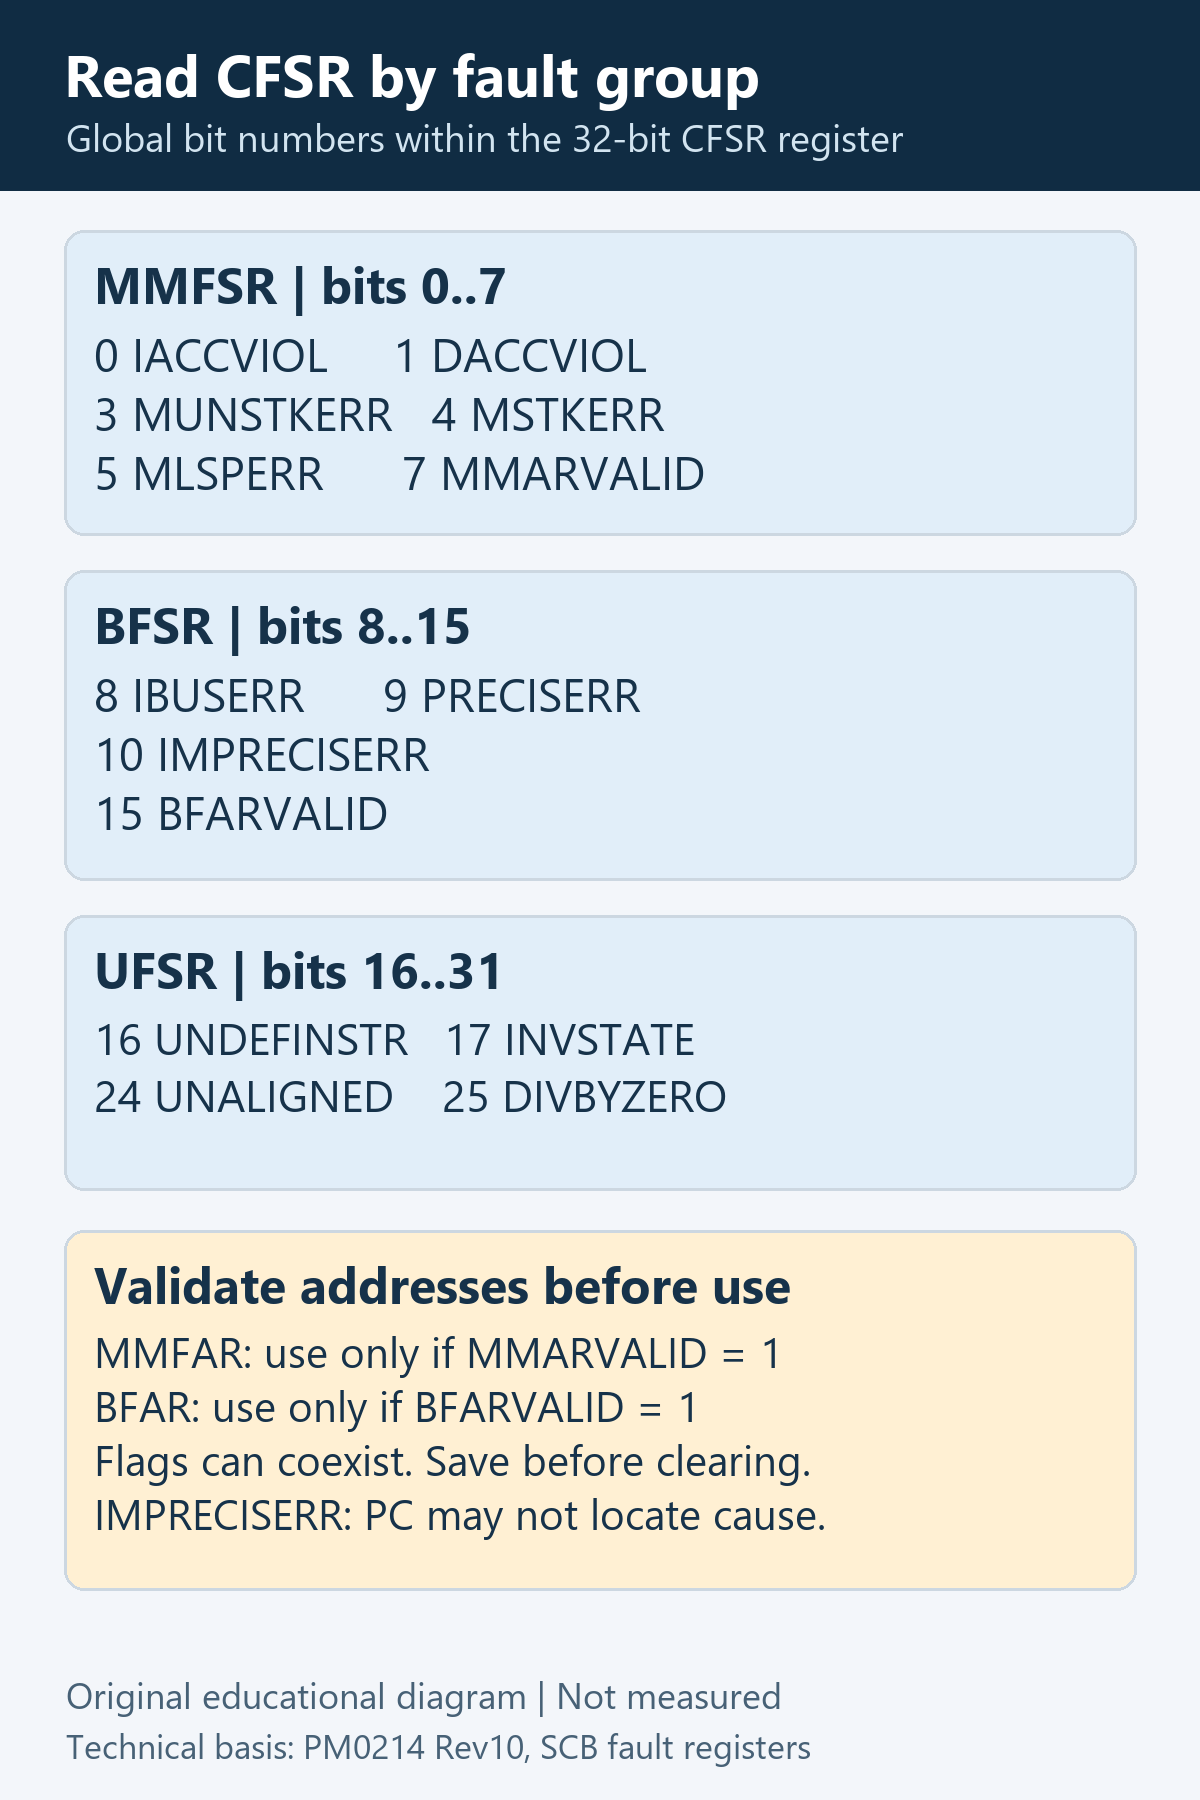
ثبات 32 بیتی وضعیت خطای قابل تنظیم (Configurable Fault Status Register یا SCB->CFSR) از ترکیب سه ثبات مجزا تشکیل شده است:
- MMFSR (بایت 0، بیتهای 0 تا 7): وضعیت خطاهای مدیریت حافظه. پرچم IACCVIOL نشاندهنده نقض دسترسی حین واکشی دستور و DACCVIOL بیانگر نقض دسترسی حین تبادل داده است.
- BFSR (بایت 1، بیتهای 8 تا 15): وضعیت خطاهای گذرگاه. پرچمهای مهم آن عبارتند از IBUSERR (خطای گذرگاه در واکشی دستور)، PRECISERR (خطای دقیق داده) و IMPRECISERR (خطای غیردقیق یا تأخیری داده).
- UFSR (نیمکلمه بالایی، بیتهای 16 تا 31): وضعیت خطاهای استفاده از پردازنده. پرچمهای شاخص آن شامل UNDEFINSTR (بیت 16، دستورالعمل تعریفنشده)، INVSTATE (بیت 17، وضعیت نامعتبر Thumb)، UNALIGNED (بیت 24، خطای عدم تراز داده) و DIVBYZERO (بیت 25، تقسیم بر صفر) است.
تحلیل ثبات وضعیت خطای سخت (HFSR)
ثبات HardFault Status Register (به اختصار SCB->HFSR) اطلاعات مهمی درباره ریشه خطای HardFault فراهم میکند:
- بیت FORCED (بیت 30): نشان میدهد که خطای HardFault به دلیل تشدید یکی از خطاهای قابل تنظیم رخ داده است (به دلیل غیرفعال بودن هندلر اختصاصی یا عدم امکان سرویسدهی آن در اولویت جاری).
- بیت VECTTBL (بیت 1): نشان میدهد که خطای گذرگاه در حین خواندن نشانی بردار استثنا از جدول بردار وقفه رخ داده است.
تشخیص خطاهای دقیق (Precise) در برابر خطاهای تاخیری (Imprecise)
در بررسی خطاهای گذرگاه، واژه Precise به معنای «دقیق» و Imprecise به معنای «غیردقیق یا تأخیری» است. در یک خطای گذرگاه دقیق (مانند تلاش برای خواندن داده از آدرسی که در نقشه حافظه وجود ندارد)، پردازنده بلافاصله دستور را متوقف کرده و نشانی دقیق همان دستور خطازا در ثبات PC پشته ثبت میشود. اما در خطاهای غیردقیق (IMPRECISERR) که ناشی از بافر شدن عملیات نوشتن در گذرگاه است، پردازنده ممکن است داده را در بافر نوشتن قرار داده و چندین چرخه به اجرای دستورات بعدی ادامه دهد تا زمانی که سیگنال خطای پاسخ از گذرگاه برسد. در این وضعیت، نشانی ذخیرهشده در PC پشته لزوماً به دستور خطازا اشاره نمیکند و ممکن است چندین دستور جلوتر باشد؛ همچنین این خطا به تنهایی آدرس معتبری در ثبات آدرس ایجاد نمیکند.
کاربرد ثباتهای آدرس خطا MMFAR و BFAR و شرایط اعتبار بیتها
ثباتهای SCB->MMFAR و SCB->BFAR نشانی حافظهای را که باعث بروز خطا شده است نگهداری میکنند. اما استفاده از این ثباتها مشروط به یک بررسی حیاتی است: مقدار این ثباتها تنها و تنها زمانی معتبر است که پرچم اعتبارسنجی مربوطه یک شده باشد. برای خطای حافظه، بیت MMARVALID (بیت 7 از MMFSR) و برای خطای گذرگاه، بیت BFARVALID (بیت 15 از CFSR یا بیت 7 از BFSR) باید بررسی شود. اگر این بیت 0 باشد، محتوای ثبات آدرس فاقد اعتبار است. همچنین در شرایطی که چند خطای همزمان رخ دهد، پرچمهای متعددی ممکن است ثبت شوند. نکته پایانی این است که پرچمهای ثباتهای وضعیت از نوع W1C (Write-1-to-Clear) هستند؛ یعنی با نوشتن مقدار 1 در بیت مربوطه پاک میشوند و در صورت عدم پاکسازی نرمافزاری، مقدار چسبنده (Sticky) خود را حفظ میکنند.
دلایل متداول وقوع خطا در کدهای سیستم تعبیهشده
شناخت الگوهای متداول کدنویسی که در سیستمهای تعبیهشده به بروز خطا ختم میشوند، به پیشگیری از مشکلات در زمان توسعه کمک شایانی میکند.
بررسی رفتار دسترسی به نشانی 0x00000000 و اشارهگر تهی
در زبان C، ارجاع به اشارهگر تهی (NULL Pointer Dereference) رفتاری تعریفنشده (Undefined Behavior) است. از نظر سختافزاری در تراشههای STM32F303، آدرس 0x00000000 وابسته به وضعیت پایههای بوت و تنظیمات بازنگاشت (Boot Alias) است. تنها در حالت راهاندازی استاندارد از حافظه فلش اصلی بدون بازنگاشت خاص، خواندن از نشانی صفر در واقع کلمه اول جدول بردار وقفه (مقدار اولیه MSP) را از ابتدای فلش بازمیگرداند و هیچ خطای گذرگاهی صادر نمیشود. از سوی دیگر، تلاش برای نوشتن روی این نشانی به دلیل ماهیت فقطخواندنی فلش ناموفق خواهد بود، اما بدون فعال بودن MPU و پیکربندی مشخص آن، تضمینی برای صدور یک Fault فوری و قطعی از سمت سختافزار وجود ندارد؛ علاوه بر این، بهینهسازیهای کامپایلر ممکن است کدهای پیرامون اشارهگر تهی را حذف یا دگرگون کنند. بنابراین، ارجاع به اشارهگر NULL یک روش آزمایشی قطعی برای تحریک Fault به شمار نمیرود.
پیششرط فعالسازی خطای تقسیم بر صفر با بیت DIV_0_TRP
در معماری Armv7E-M، دستورات تقسیم صحیح UDIV و SDIV به صورت پیشفرض در صورت مواجهه با مقسومعلیه صفر، مقدار صفر را به عنوان نتیجه بازمیگردانند و هیچ استثنایی صادر نمیکنند (این موضوع متفاوت از محاسبات ممیز شناور یا رفتار تعریفنشده C در تقسیم بر صفر است). برای آنکه تقسیم بر صفر صحیح به یک استثنای سختافزاری تبدیل شود، باید بیت تله تقسیم بر صفر یعنی DIV_0_TRP (بیت 4) در ثبات SCB->CCR به صورت نرمافزاری فعال گردد. پس از تنظیم این بیت، اجرای دستور UDIV با مقسومعلیه صفر بلافاصله پرچم DIVBYZERO را در ثبات CFSR فعال ساخته و استثنا صادر میکند.
شناسایی سرریز پشته (Stack Overflow) از روی آدرس پشته و ردپاها
در STM32F303CBT6، SRAM اصلی در بازهٔ [0x20000000, 0x20008000) با ظرفیت 32 کیلوبایت و CCM در بازهٔ [0x10000000, 0x10002000) با ظرفیت 8 کیلوبایت قرار دارند. پشته به سمت نشانیهای پایینتر رشد میکند. سرریز پشته ممکن است پیش از خروج از کل RAM، دادههای مجاور را بهصورت خاموش تخریب کند. اگر پشته وارد نشانی نامعتبر یا ناحیهٔ حفاظتشده شود، ممکن است خطای دسترسی رخ دهد. خطای ذخیرهٔ قاب هنگام ورود به استثنا میتواند با پرچمهای stacking گزارش شود؛ هر خطای ذخیره در فراخوانی عادی تابع، الزاماً یک stacking error به این معنا نیست. نوع خطا به محل و زمان دسترسی وابسته است و سرریز همیشه Fault یا Lockup فوری ایجاد نمیکند.
انحراف اجرای برنامه با اشارهگر تابع نامعتبر
در Cortex-M، دستورهای برنامه در نشانیهای همتراز با 2 بایت قرار دارند. در نمایش استاندارد اشارهگر تابع Thumb، بیت 0 برابر 1 است و وضعیت اجرای Thumb را نشان میدهد. در سناریوی پروژه، مقصد یک نشانی معتبر کد است اما بیت 0 آن پیش از BX پاک میشود؛ انتظار میرود این تغییر، INVSTATE ایجاد کند. خرابشدن اشارهگر تابع در یک برنامهٔ واقعی میتواند علتهای متفاوتی داشته باشد و بسته به مقصد و نوع دسترسی، به Faultهای متفاوتی منجر شود؛ ترتیب ثابت و عمومی برای تقدم آنها فرض نکنید.
روشهای پیشرفته عیبیابی: Fault Analyzer و پایش با DWT/SWV
محیطهای توسعه و واحدهای پایش سختافزاری هسته، امکاناتی را برای تحلیل سریعتر خطاها و نظارت بر متغیرها بدون توقف برنامه فراهم میآورند.
تفسیر دادهها در ابزار Fault Analyzer در STM32CubeIDE
بر اساس مستندات رسمی STM32CubeIDE (راهنمای UM2609)، ابزار Fault Analyzer از مسیر منوی Window > Show View > Fault Analyzer در دسترس است. هنگامی که اجرای برنامه در یک هندلر خطا متوقف میشود، این ابزار با بازخوانی ثباتهای SCB و قاب پشته و تطبیق آنها با نمادهای فایل ELF مربوط به همان بیلد، نمایی گرافیکی از علت رخداد و نام توابع درگیر ارائه میدهد. با این حال، باید در نظر داشت که در صورت تخریب قاب پشته یا وقوع خطاهای غیردقیق گذرگاه، این ابزار نیز نمیتواند خطای اولیه را به خط کدی دقیق منتسب کند و تحلیل دستی ثباتها همچنان ضروری خواهد بود.
تنظیم نقطه توقف دادهای (Data Watchpoint) در ماژول DWT
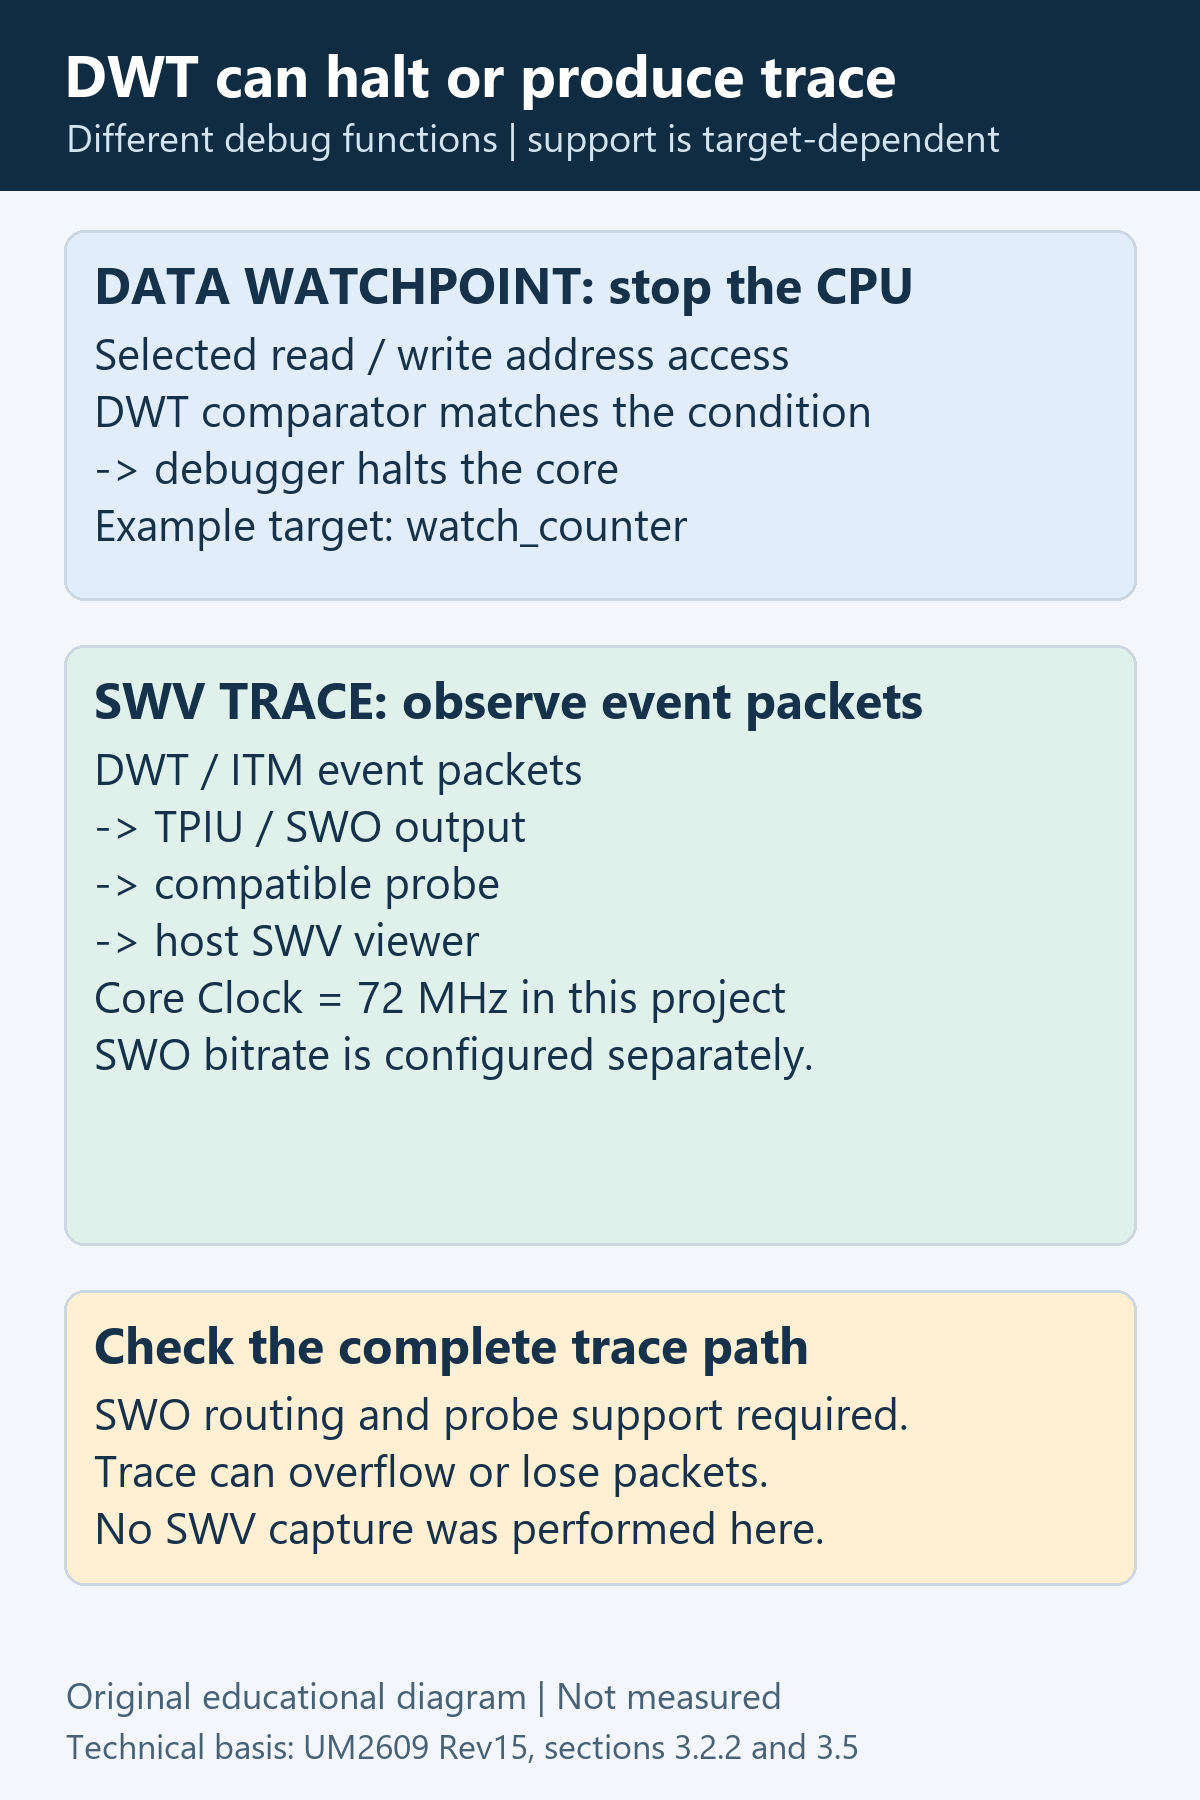
واحد پایش و ردیابی داده (Data Watchpoint and Trace یا DWT) بخشی از سختافزار اشکالزدایی هسته Cortex-M4 است. برخلاف نقاط توقف نرمافزاری که دستورات حافظه فلش را دستکاری میکنند، مقایسهگرهای DWT میتوانند بدون تغییر در کدهای اجرایی، دسترسی به یک آدرس حافظه (نظیر متغیر watch_counter در کارگاه) را پایش نمایند.
برای تنظیم یک نقطه توقف دادهای در محیط دیباگ STM32CubeIDE، زمانی که اجرای پردازنده متوقف است، میتوان روی متغیر مورد نظر در پنجره Variables یا Expressions کلیک راست کرده و گزینه Add Watchpoint را انتخاب نمود. در پنجره تنظیمات، نوع دسترسی را میتوان روی Write (نوشتن)، Read (خواندن) یا Read/Write تنظیم کرد. به محض اینکه پردازنده دستوری را اجرا کند که به متغیر مذکور دسترسی داشته باشد، مقایسهگر سختافزاری DWT سیگنال توقف صادر کرده و دیباگر پردازنده را متوقف میسازد. تعداد این مقایسهگرها در سختافزار محدود است.
ردیابی داده با واحد پایش سختافزاری SWV روی پین SWO
قابلیت Serial Wire Viewer (به اختصار SWV) امکان ارسال دادههای ردیابی و پیامهای متنی را از طریق یک پین خروجی تکسیمه به نام SWO فراهم میکند. در تراشه STM32F303CBT6 در بسته LQFP48، خط SWO بر روی پین PB3 قرار دارد؛ استفاده از این قابلیت منوط به این است که پایه PB3 در مدار چاپی به کانکتور دیباگ متصل شده باشد و پروب دیباگر (مانند ST-LINK با کانکتور استاندارد) از خط SWO پشتیبانی کند. فرکانس هسته پردازنده (Core Clock) در این پروژه 72 مگاهرتز است و تنظیمات دیباگر باید دقیقاً روی 72 مگاهرتز پیکربندی شود تا مقسم فرکانسی خط SWO نرخ تبادل درستی را محاسبه کند. توجه داشته باشید که ردیابی SWV کاملاً بدون اثر نیست؛ استفاده از دستورات ارسال داده یا ازدحام بستهها در بافر سختافزاری ممکن است به سرریز بافر یا تأخیر اندک منجر شود.
آزمایش عملی: پیادهسازی 3 سناریوی خطای مجزا و ردیابی رجیستری
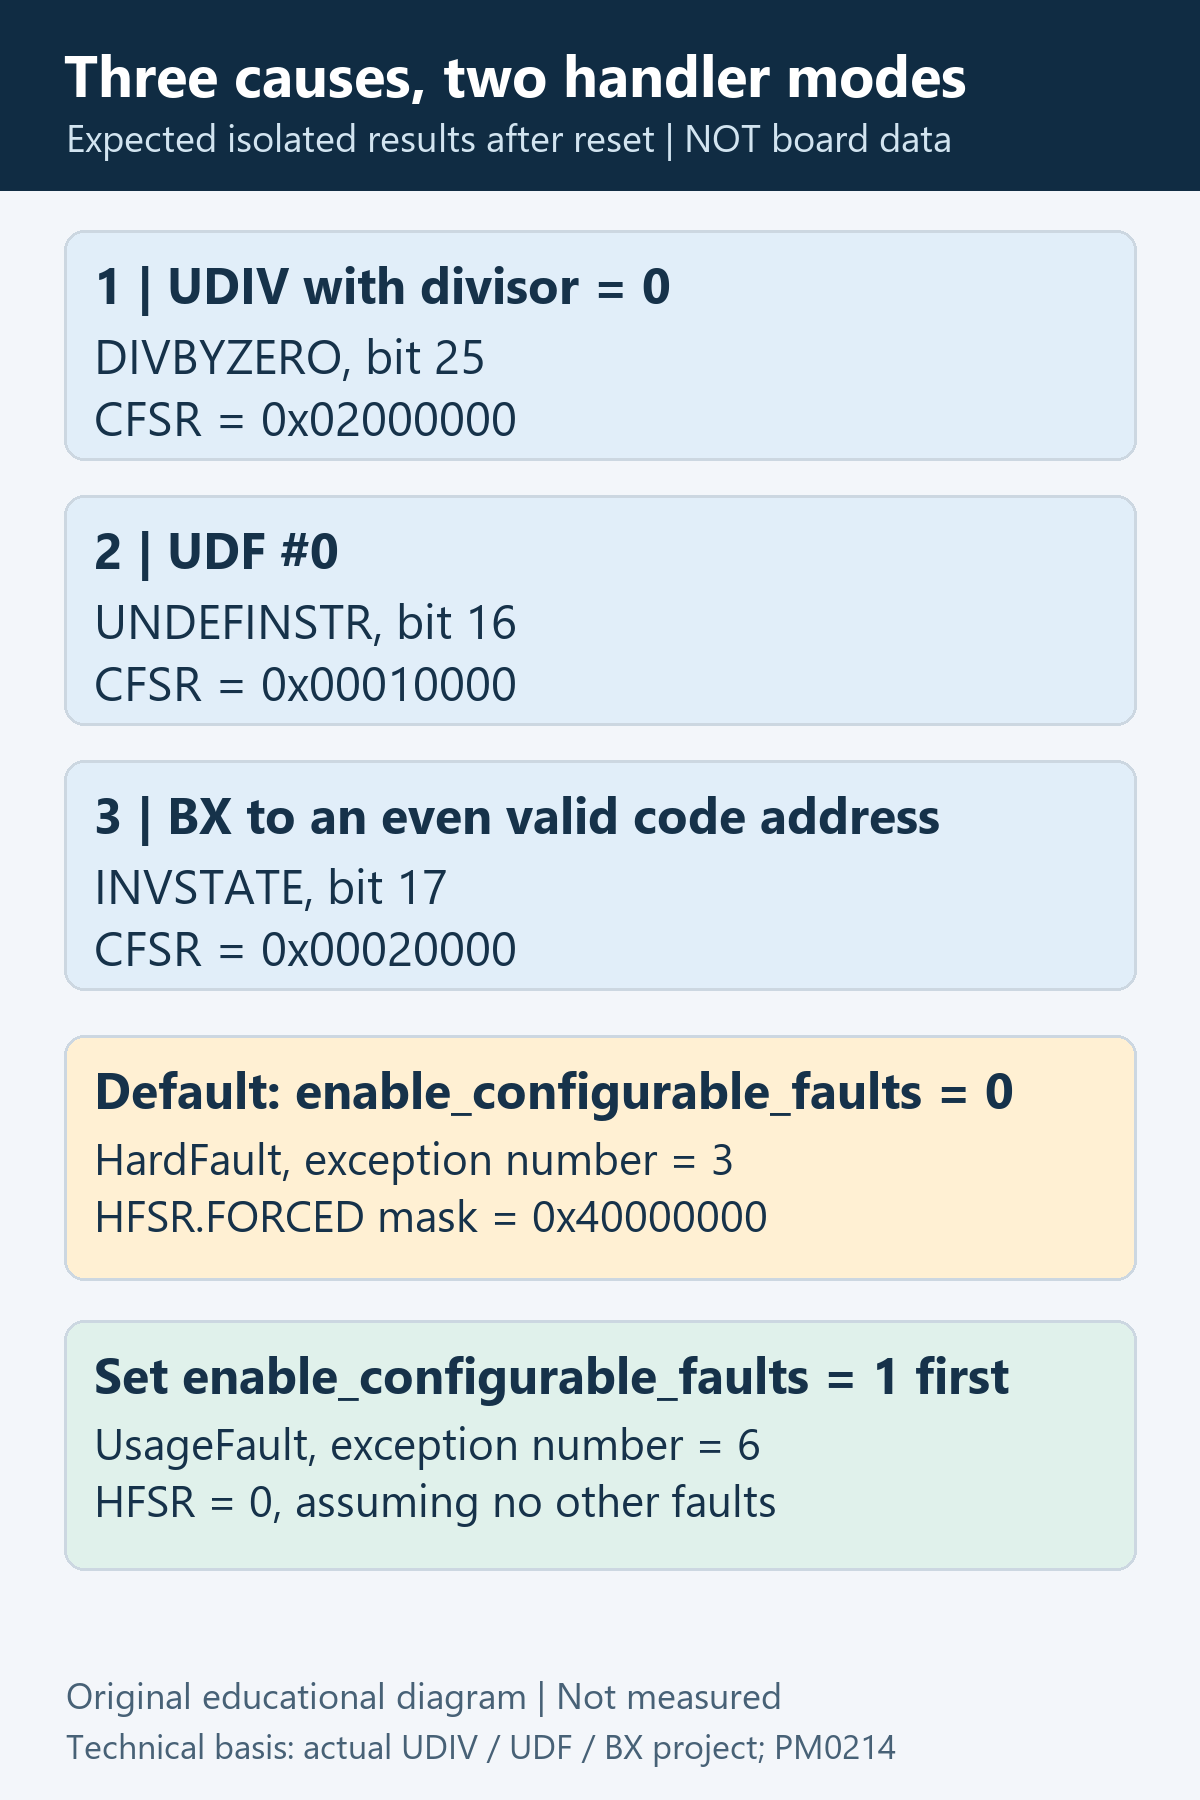
در این بخش، سه سناریوی آزمایشی برای تولید سه علت مختلف خطای UsageFault در پروژه کارگاهی gebrabit_lesson35_fault پیادهسازی شده است. این آزمایشها نشان میدهند که چگونه خطاهای یکسان در صورت غیرفعال بودن هندلر اختصاصی به HardFault تشدید میشوند و با فعالسازی آن مستقیماً در هندلر اختصاصی دریافت میگردند.
پیادهسازی کد هندلر اسمبلی و C برای استخراج امن قاب پشته
اجرای کد تشخیصی روی پشتهٔ خراب میتواند خطای ثانویه ایجاد کند و در بعضی شرایط به قفلشدن هسته یا Lockup برسد. در این پروژه، ورودی Handler پیش از اجرای کد C، اشارهگر پشتهٔ قبلی و EXC_RETURN را حفظ میکند و سپس به پشتهٔ اضطراری میرود. این روش فقط وقتی کمک میکند که پردازنده بتواند به ورودی Handler برسد؛ خرابی قبلی قاب را اصلاح نمیکند و تضمین بازیابی نیست.
گزیدهٔ زیر در USER CODE ابتدای Handler در فایل stm32f3xx_it.c قرار دارد و فقط همراه اعلانهای naked موجود در USER CODE PFP همان فایل معتبر است. آن را داخل Handler معمولی C کپی نکنید و تعریف تکراری Handler نسازید؛ برای اجرای کامل، فایلهای پروژه را به کار ببرید.
/* No C calls or prologue before preserving LR and the original SP. */
  __asm volatile(
    "tst lr, #4\n"
    "ite eq\n"
    "mrseq r0, msp\n"
    "mrsne r0, psp\n"
    "mov r1, lr\n"
    "mrs r2, ipsr\n"
    "ldr r3, =g_fault_emergency_stack + 512\n"
    "msr msp, r3\n"
    "b Fault_Capture\n");
در اسمبلی، بیت 2 مقدار LR تعیین میکند قاب قبلی روی MSP بوده یا PSP؛ نشانی آن در r0 حفظ میشود. سپس EXC_RETURN و شمارهٔ استثنا از IPSR ذخیره میشوند و MSP به انتهای پشتهٔ اضطراری 512 بایتی منتقل میشود. دستور b کنترل را بدون بازگشت به Fault_Capture میبرد.
عبارت g_fault_emergency_stack + 512 در این اسمبلی، جابهجایی 512 بایت از نماد آرایه است. آرایهٔ واقعی 128 عضو uint32_t دارد؛ در عبارت C، انتهای آن با g_fault_emergency_stack + 128 بیان میشود. این دو نوع محاسبهٔ نشانی را با هم اشتباه نگیرید.
در تابع Fault_Capture، اطلاعات ثباتها ثبت شده و اعتبارسنجی قاب پشته با شروط محافظتی سختگیرانه انجام میپذیرد:
  const uintptr_t start = (uintptr_t)raw_sp;
  const uint32_t words = g_fault.extended_frame ? 26U : 8U;
  const uintptr_t bytes = words * sizeof(uint32_t);
  const uint32_t stack_error_mask = 0x00003838U;
  const uint32_t in_main = (start >= 0x20000000U) && (start <= 0x20008000U - bytes);
  const uint32_t in_ccm = (start >= 0x10000000U) && (start <= 0x10002000U - bytes);
  if (((start & 3U) == 0U) && ((in_main != 0U) || (in_ccm != 0U)) &&
      ((g_fault.cfsr & stack_error_mask) == 0U))
  {
    /* Arm DUI0553B Figure 2-3: R0 is at raw SP in BOTH frame layouts.
     * The FP extension is ABOVE the core frame, not before R0. */
    const uint32_t *core_frame = raw_sp;
    for (uint32_t i = 0U; i < 8U; ++i) { g_fault.stacked[i] = core_frame[i]; }
    g_fault.frame_valid = 1U;
  }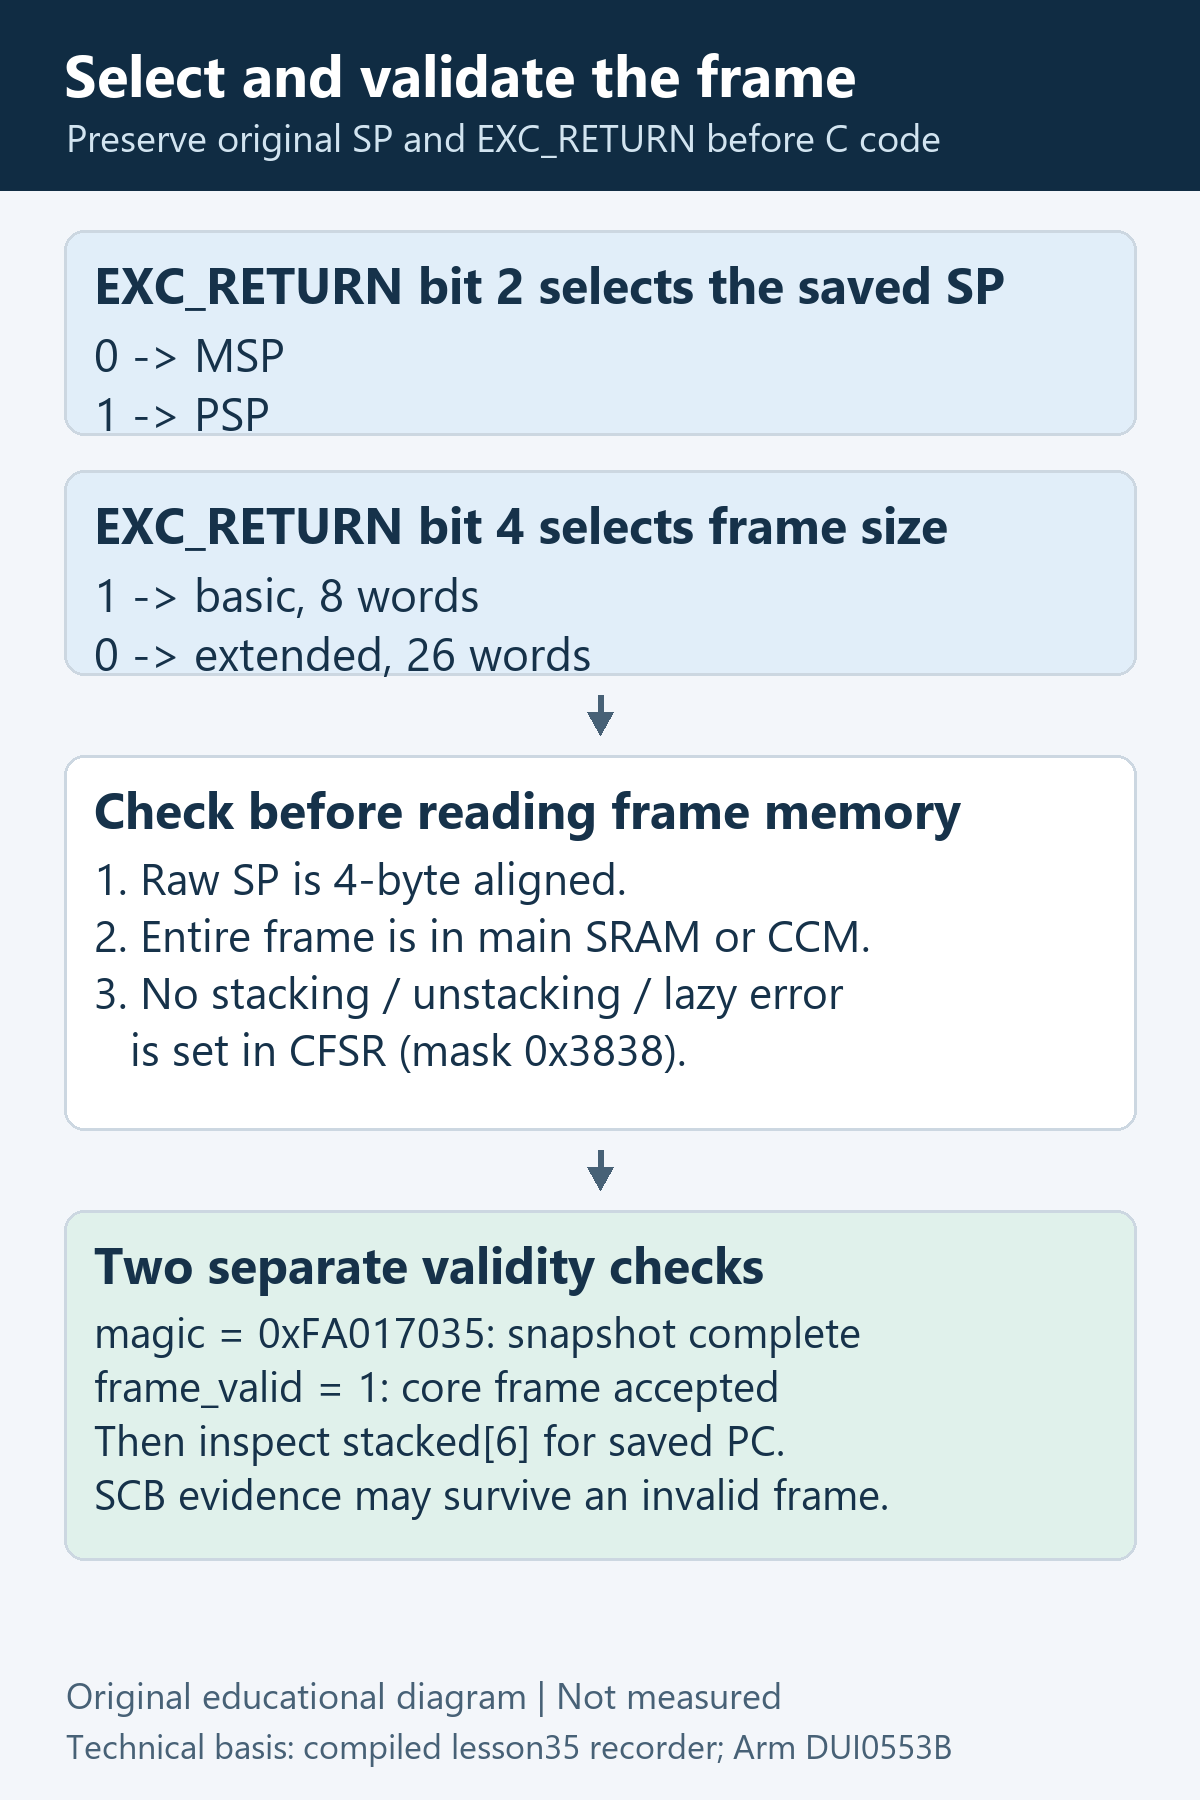
در این روال، پرچم g_fault.frame_valid تنها در صورتی برابر 1 میشود که نشانی پشته خام مضرب 4 بوده، کل طول قاب پشته درون محدوده SRAM اصلی یا حافظه CCM قرار داشته باشد و هیچ خطای پشتهگذاری یا بازگشت از پشته (بیتهای ماسک 0x00003838 در CFSR) رخ نداده باشد. در انتهای تابع، مقدار جادویی g_fault.magic برابر 0xFA017035 تنظیم میشود تا اتمام عملیات ثبت شواهد را نشان دهد؛ با این حال، ممکن است ثبت شواهد کامل شده باشد اما frame_valid به دلیل خرابی پشته صفر باقی بماند.
اجرای 3 محرک کنترلشده UsageFault و تشدید به HardFault
تابع راهاندازی کارگاه، تله تقسیم بر صفر را فعال کرده و ثباتهای وضعیت چسبنده را پاک مینماید:
void FaultLab_Init(void)
{
  SCB->CCR |= SCB_CCR_DIV_0_TRP_Msk | SCB_CCR_STKALIGN_Msk;
  SCB->CFSR = 0xFFFFFFFFU; /* W1C: clear any old sticky fault status. */
  SCB->HFSR = SCB_HFSR_FORCED_Msk | SCB_HFSR_VECTTBL_Msk | SCB_HFSR_DEBUGEVT_Msk;
  __DSB();
  __ISB();
}
در حلقه اصلی برنامه، تابع FaultLab_Poll متغیر fault_request را پایش میکند:
void FaultLab_Poll(void)
{
  const uint32_t request = fault_request;
  ++watch_counter; /* A simple, non-timing-critical data-watchpoint target. */
  if ((request < 1U) || (request > 3U)) { return; }
  fault_request = 0U;
  const uint32_t mask = SCB_SHCSR_MEMFAULTENA_Msk |
                        SCB_SHCSR_BUSFAULTENA_Msk |
                        SCB_SHCSR_USGFAULTENA_Msk;
  if (enable_configurable_faults != 0U) { SCB->SHCSR |= mask; }
  else { SCB->SHCSR &= ~mask; } /* Default: force escalation to HardFault. */
  __DSB();
  __ISB();
  if (request == 1U) { Trigger_DivideByZero(); }
  else if (request == 2U) { Trigger_UndefinedInstruction(); }
  else { Trigger_InvalidThumbState(); }
}
سه محرک خطا به صورت توابع زیر پیادهسازی شدهاند:
static void Trigger_DivideByZero(void)
{
  uint32_t a = numerator, b = denominator, out;
  /* Deliberate CPU instruction, not undefined C division by zero. */
  __asm volatile("udiv %0, %1, %2" : "=r"(out) : "r"(a), "r"(b));
  division_result = out;
}

static void Trigger_UndefinedInstruction(void)
{
  __asm volatile("udf #0");
}

static void Trigger_InvalidThumbState(void)
{
  /* Target is valid Flash code, but BX receives an even address (T=0).
   * This is an assembly experiment, not a portable C function-pointer call.
   */
  __asm volatile(
    "adr r0, 1f\n"
    "bic r0, r0, #1\n"
    "bx r0\n"
    ".align 2\n"
    "1: nop\n" ::: "r0", "memory");
}
مراحل گامبهگام اجرای آزمایش در محیط دیباگ
برای اجرای آزمایشها و مشاهده مقادیر ثباتها، مراحل زیر را به ترتیب دنبال کنید:
- پروژه را کامپایل کرده و جلسه دیباگ را در STM32CubeIDE آغاز کنید. برنامه را اجرا کرده و سپس در حلقه اصلی (تابع FaultLab_Poll) متوقف (Pause) نمایید.
- در پنجره Variables یا Expressions، متغیر enable_configurable_faults را بررسی کنید. برای مشاهده تشدید خطا به HardFault آن را روی 0 و برای ورود مستقیم به UsageFault روی 1 تنظیم نمایید.
- متغیر fault_request را به دلخواه روی مقدار 1 (تقسیم بر صفر)، 2 (دستور تعریفنشده) یا 3 (پرش به آدرس زوج) تنظیم کنید.
- دکمه ادامه اجرای برنامه (Resume / F8) را بزنید تا محرک خطا فراخوانی شود.
- در شرایط عادی این آزمایش، انتظار داریم محرک انتخابشده به Handler مربوط برسد، ثبتکننده ساختار
g_faultرا پر کند و در حلقهٔ انتهایFault_Captureبماند. اگر دیباگر هنگام ورود به استثنا توقف خودکار داشت، ممکن است ثبتکننده هنوز اجرا نشده باشد؛ برای تکمیل snapshot باید اجرای آن تا حلقهٔ پایانی ادامه یابد. - اجرای برنامه را در دیباگر Pause کرده و ساختار g_fault را بررسی نمایید. مقدار g_fault.magic باید برابر 0xFA017035 باشد که نشاندهنده تکمیل ثبت اطلاعات است.
- پس از تأیید
magic، ابتدا CFSR و HFSR را بخوانید. فقط اگرframe_validبرابر 1 است،stacked[5]وstacked[6]را بهعنوان LR و PC قاب تفسیر کنید. در غیر این صورت، صفرهای این آرایه را دادهٔ معتبر قاب ندانید. - توجه: هندلر خطا به برنامه اصلی بازنمیگردد و دادههای RAM بعد از ریست از بین میروند. برای آزمودن سناریوی بعدی، میکروکنترلر را ریست کرده و مراحل را از ابتدا تکرار کنید.
جدول مقایسه مقادیر مورد انتظار ثباتها در 3 سناریو
جدول زیر مقادیر مورد انتظار تئوریک را بر اساس استانداردهای معماری و کدهای کامپایلشده نمایش میدهد:
| سناریوی خطا | دستور محرک | پرچم فعال در CFSR | مقدار مورد انتظار CFSR | وضعیت پیشفرض (تشدید به HardFault) | وضعیت با فعالسازی خطا (UsageFault) |
|---|---|---|---|---|---|
| 1. تقسیم بر صفر سختافزاری | udiv با مقسومعلیه 0 |
DIVBYZERO (بیت 25) | 0x02000000 |
IPSR=3, HFSR=0x40000000 (FORCED) | IPSR=6, HFSR=0x00000000 |
| 2. اجرای دستور تعریفنشده | udf #0 |
UNDEFINSTR (بیت 16) | 0x00010000 |
IPSR=3, HFSR=0x40000000 (FORCED) | IPSR=6, HFSR=0x00000000 |
| 3. پرش به نشانی زوج Thumb | bx به نشانی با LSB=0 |
INVSTATE (بیت 17) | 0x00020000 |
IPSR=3, HFSR=0x40000000 (FORCED) | IPSR=6, HFSR=0x00000000 |
جدول راهنمای عیبیابی در کارگاه خطا
در هنگام اجرای پروژه دیباگ، در صورت بروز رفتارهای پیشبینینشده به جدول راهنمای زیر مراجعه نمایید:
| مشاهده غیرعادی | علت فنی در پروژه | اقدام اصلاحی |
|---|---|---|
| مقدار fault_request برابر 1 میشود اما هیچ خطایی رخ نمیدهد. | بیت DIV_0_TRP در ثبات SCB->CCR فعال نشده است یا تابع FaultLab_Init فراخوانی نشده است. | مطمئن شوید تابع FaultLab_Init قبل از حلقه اصلی اجرا شده و ثبات CCR مقداردهی شده است. |
| پس از توقف در هندلر، متغیر g_fault.frame_valid برابر 0 است. | اشارهگر پشته خام تراز 4 بایتی نداشته، خارج از محدوده مجاز RAM/CCM بوده یا خطاهای ماسک 0x00003838 رخ داده است. | نشانی raw_sp را در پنجره Expressions بررسی کنید؛ در صورت خرابی پشته، ثباتهای اصلی SCB همچنان قابل تحلیل هستند. |
| ثبات CFSR به جای یک خطا، مقادیر متعددی از خطاهای گذشته را نشان میدهد. | پرچمهای ثبات CFSR به دلیل ماهیت چسبنده (Sticky) از خطاهای قبلی پاک نشدهاند. | با نوشتن مقدار 0xFFFFFFFF در ثبات SCB->CFSR پرچمهای پیشین را بر اساس مکانیزم W1C پاک کنید. |
| دیباگر در ورودی هندلر متوقف شده اما متغیر magic برابر 0xFA017035 نیست. | پردازنده پیش از رسیدن به حلقه توقف نهایی در تابع Fault_Capture به صورت دستی Pause شده است. | اجازه دهید برنامه اجرا شود تا به حلقه بینهایت انتهای Fault_Capture برسد و تصویربرداری از ثباتها تکمیل گردد. |
پرسشهای خودآزمایی
1. چرا ارجاع به اشارهگر تهی (NULL) در زبان C، همیشه باعث ایجاد یک خطای سختافزاری فوری در میکروکنترلر STM32 نمیشود؟
زیرا در نقشه حافظه STM32F303، نشانی 0x00000000 وابسته به حالت راهاندازی (Boot Alias) است. در حالت بوت استاندارد از حافظه فلش اصلی بدون بازنگاشت خاص، خواندن از این نشانی مقدار اولیه پشته را از ابتدای فلش بازمیگرداند و خطای گذرگاهی رخ نمیدهد. از طرف دیگر، نوشتن روی فلش نیز بدون فعال بودن MPU لزوماً خطای فوری صادر نمیکند و بهینهسازیهای کامپایلر C نیز ممکن است رفتار کد را تغییر دهند.
2. تفاوت کاربردی خطای گذرگاه دقیق (Precise) با خطای گذرگاه غیردقیق (Imprecise) در زمان دیباگ چیست؟
در خطای دقیق، پردازنده همزمان با اجرای دستور متوقف میشود و نشانی ذخیرهشده در ثبات PC پشته دقیقاً به دستور خطازا اشاره میکند؛ همچنین ثبات BFAR (در صورت یک بودن پرچم BFARVALID) آدرس حافظه مربوطه را نشان میدهد. اما در خطای غیردقیق که ناشی از بافر شدن عملیات نوشتن است، پردازنده چند چرخه پس از صدور دستور متوقف میشود، ثبات PC لزوماً به دستور خطازا اشاره نمیکند و خطای غیردقیق به تنهایی آدرس معتبری در BFAR ثبت نمینماید.
3. در پردازنده Cortex-M4، چگونه میتوان نشانی بازگشت استثنا (PC) را از روی قاب پشته استخراج کرد و حضور FPU چه اثری دارد؟
بر اساس استاندارد Arm DUI0553B، در یک قاب پشته سالم و معتبر، اشارهگر پشته خام (raw_sp) در هر دو حالت استاندارد و مجهز به FPU مستقیماً به ثبات R0 اشاره میکند. ثباتهای FPU در آدرسهای بالاتر از xPSR قرار میگیرند؛ بنابراین ثبات PC همواره در افست 24 بایتی (کلمه ششم با شمارش از صفر) نسبت به ابتدای پشته واقع شده است، مشروط بر اینکه پشته دچار سرریز یا تخریب نشده باشد.
4. بیت FORCED در ثبات HFSR بیانگر چه وضعیتی در پردازنده است؟
یک بودن بیت FORCED (بیت 30 ثبات HFSR) نشان میدهد که خطای جاری اصالتاً ناشی از تشدید یکی از خطاهای قابل تنظیم (MemManage، BusFault یا UsageFault) بوده است که به دلیل غیرفعال بودن هندلر اختصاصی در ثبات SHCSR، یا به دلیل اولویت بالاتر کد در حال اجرا نسبت به هندلر اختصاصی، به HardFault ارتقا یافته است.
5. چرا در میکروکنترلرهای Cortex-M، نشانی اشارهگرهای تابع در زبان C فرد است در حالی که دستورات در آدرسهای زوج قرار دارند؟
دستورالعملهای کد ماشین در حافظه همواره همتراز با نیمکلمه (نشانیهای زوج) ذخیره میشوند. اما در معماری Thumb، کمارزشترین بیت آدرس پرش (بیت 0) به عنوان نشانگر وضعیت اجرایی Thumb تعریف شده است و باید همواره 1 باشد. اگر یک اشارهگر تابع به آدرسی زوج (با بیت 0 برابر 0) مقداردهی شود، پرش با دستور BX خطای تغییر وضعیت نامعتبر (INVSTATE) را ایجاد میکند.
6. چرا در هندلرهای استثنای خطای بحرانی نظیر HardFault نباید از توابع کتابخانهای مانند printf یا متغیرهای محلی حجیم استفاده شود؟
ممکن است پشته یا وضعیت بخشی از سیستم خراب شده باشد. printf و توابع مشابه میتوانند پشتهٔ بیشتری مصرف کنند یا به وقفه، قفل و لایههای دیگر وابسته باشند؛ در نتیجه ثبت شواهد ممکن است متوقف شود یا خطای دیگری ایجاد کند. در این نمونه، ثبتکننده از این توابع استفاده نمیکند و روی پشتهٔ اضطراری اجرا میشود. با این حال، این روش تضمین بازیابی نیست و هر stacking error نیز به معنی Lockup قطعی نیست.
تمرینها
1. تمرین 1 (سطح مقدماتی): فعالسازی هندلرهای خطای تفکیکشده در ثبات SHCSR
با مراجعه به کدهای پروژه کارگاهی، خطوطی از کد را بررسی کنید که در آن مقدار متغیر enable_configurable_faults برابر 1 تنظیم میشود. نشان دهید که پس از اجرای تابع FaultLab_Init و تحریک خطای تقسیم بر صفر با مقدار fault_request = 1، پردازنده به کدام هندلر جهش میکند و شماره استثنا در ثبات IPSR چند خواهد بود.
معیار بررسی: پاسخ باید نشان دهد که با تنظیم بیتهای MEMFAULTENA، BUSFAULTENA و USGFAULTENA در ثبات SCB->SHCSR و فعال بودن تله DIV_0_TRP در CCR، پردازنده مستقیماً به هندلر UsageFault_Handler جهش کرده و مقدار ثبات IPSR برابر 6 خوانده میشود.
2. تمرین 2 (سطح متوسط): استخراج و اعتبارسنجی نشانی دستور خطازا (PC)
با فرض اتمام موفقیتآمیز ثبت شواهد در متغیر سراسری g_fault (برقراری شرط g_fault.magic == 0xFA017035 و g_fault.frame_valid == 1)، عبارت مناسب برای خواندن نشانی PC پشتهگذاریشده را بنویسید و بررسی کنید که آیا این نشانی درون محدوده حافظه فلش فریمور جاری (بازه [0x08000000, 0x08020000)) قرار دارد یا خیر.
معیار بررسی: عبارت باید به صورت `uint32_t pc = g_fault.stacked[6];` پیادهسازی شود و شرط `(pc >= 0x08000000U) && (pc < 0x08020000U)` بررسی گردد؛ همچنین باید توضیح داده شود که این بازه مختص حافظه فلش این فریمور است و قاعده عمومی برای تمام پردازندهها نیست.
3. تمرین 3 (سطح پیشرفته): تحلیل نقش و محدودیت پشته اضطراری در هندلر خطا
توضیح دهید پشتهٔ اضطراری 512 بایتی در این پروژه چگونه به اجرای بخش C ثبتکننده کمک میکند. اگر قاب قبلی خراب باشد یا پردازنده نتواند ورود به استثنا را کامل کند، این روش چه محدودیتهایی دارد؟ تفاوت stacking error با Lockup را بیان کنید.
معیار بررسی: پاسخ باید بگوید تغییر MSP میتواند اجرای ثبتکننده را از پشتهٔ قبلی جدا کند، مشروط به اینکه کنترل به ورودی Handler برسد و حافظهٔ پشتهٔ اضطراری قابل استفاده باشد. این کار قاب قبلی را ترمیم نمیکند؛ frame_valid ممکن است 0 بماند. در شرایطی که ورود به استثنا یا رسیدگی به خطای بعدی ممکن نباشد، Lockup محتمل است، اما هر stacking error بهتنهایی به معنی Lockup قطعی پیش از Handler نیست.
منابع و مبنای بررسی
اعداد و رفتارهای فنی با منابع زیر و کد نسخهٔ همراه بررسی شدهاند. راهنمای نرمافزار جای شاهد اجرای رابط گرافیکی را نمیگیرد.
| موضوع یا ادعا | مرجع |
|---|---|
| در پردازنده Cortex-M4، اشارهگر پشته خام در هر دو قاب پشته استاندارد و گسترشیافته به R0 اشاره میکند و ثبات PC در افست 24 بایتی قرار دارد. | Arm DUI0553B (Cortex-M4 Devices Generic User Guide), Section 2.3.7, Figure 2-3 Exception stack frame, Page 2-27. |
| ثبات CFSR شامل زیرثباتهای MMFSR، BFSR و UFSR است و بیتهای DIVBYZERO، UNDEFINSTR و INVSTATE در UFSR وضعیت خطاهای استفاده را ثبت میکنند. | ST PM0214 Rev10, section 4.4.10 Configurable fault status register (CFSR), printed page 237; section 4.4.11 Usage fault status register (UFSR), printed page 238. |
| دستورات تقسیم صحیح UDIV و SDIV به صورت پیشفرض در تقسیم بر صفر استثنا ایجاد نمیکنند مگر آنکه بیت DIV_0_TRP در ثبات SCB->CCR تنظیم شده باشد. | ST PM0214 Rev10, section 4.4.7 Configuration and control register (CCR), printed page 231. |
| در خطاهای گذرگاه غیردقیق (IMPRECISERR)، ثبات PC لزوماً به دستور خطازا اشاره نمیکند و ثبات BFAR تنها در صورت یک بودن پرچم BFARVALID معتبر است. | ST PM0214 Rev10, section 4.4.12 Bus fault status register (BFSR), printed page 239; section 2.4 Fault handling. |
| بیت FORCED در ثبات HFSR نشاندهنده تشدید خطاهای قابل تنظیم به HardFault به دلیل عدم فعالسازی هندلر اختصاصی یا اولویت بالاتر روال جاری است. | ST PM0214 Rev10, section 2.4.2 Fault escalation and hard faults, printed page 46; section 4.4.14 Hard fault status register (HFSR), printed page 241. |
| ابزار Fault Analyzer در STM32CubeIDE برای بازخوانی و تحلیل ثباتهای خطا و قاب پشته بر پایه فایل ELF تطبیقی به کار میرود. | ST UM2609 Rev 15 (STM32CubeIDE user guide), Section 3.5 Fault Analyzer. |
شماتیک برد GB100ST V2.0 و دیتاشیت STM32F303xB/C: مشخصات دقیق تراشه و اتصالات برد.
دریافت پروژه و فایلهای همراه
دانلود همهٔ فایلهای درس 35 — 1836498 بایت. شامل پروژه، IOC، کدها و خروجی ساخت، راهنمای اجرا، اسکریپتها و تصاویر تألیفی است.
راهنمای دریافت و اجرا · پوشهٔ همین درس در گیتهاب · مخزن مجموعهٔ آموزشی
پیوندهای دانلود به نسخهٔ مشخص همین تحویل متصلاند. پیش از اجرای آزمایش، README داخل بسته را بخوانید؛ شرایط مشاهدهٔ نتیجه و محدودیتهای بررسی در آن آمده است.